클러스터롤바인딩
Table of contents
클러스터롤바인딩(ClusterRoleBinding)
클러스터롤바인딩(ClusterRoleBinding)은 ClusterRole에 정의된 권한을 특정 대상에게 실제로 부여(연결)하는 쿠버네티스 객체입니다.
단일 네임스페이스 안에서만 권한을 묶어주는 롤바인딩(RoleBinding)과 달리, 클러스터롤바인딩은 클러스터 전체 영역 및 모든 네임스페이스에 걸쳐 권한을 일괄 적용할 때 사용합니다.
주요 구성 요소
대상 (Subject): 권한을 부여받을 대상을 의미합니다. 실제 사용자(User), 사용자 그룹(Group), 또는 파드 내부에서 실행되는 애플리케이션 계정인 ServiceAccount를 목록 형태로 지정할 수 있습니다.
권한 참조 (RoleRef): 대상에게 어떤 권한을 줄 것인지, 앞서 만들어둔 ClusterRole을 참조(연결)합니다.
예제 Yaml
apiVersion: rbac.authorization.k8s.io/v1
# This cluster role binding allows anyone in the "manager" group to read secrets in any namespace.
kind: ClusterRoleBinding
metadata:
  name: read-secrets-global
subjects:
- kind: Group
  name: manager # Name is case sensitive
  apiGroup: rbac.authorization.k8s.io
roleRef:
  kind: ClusterRole
  name: secret-reader
  apiGroup: rbac.authorization.k8s.io
메뉴이동
접근제어 ➡ 클러스터롤바인딩
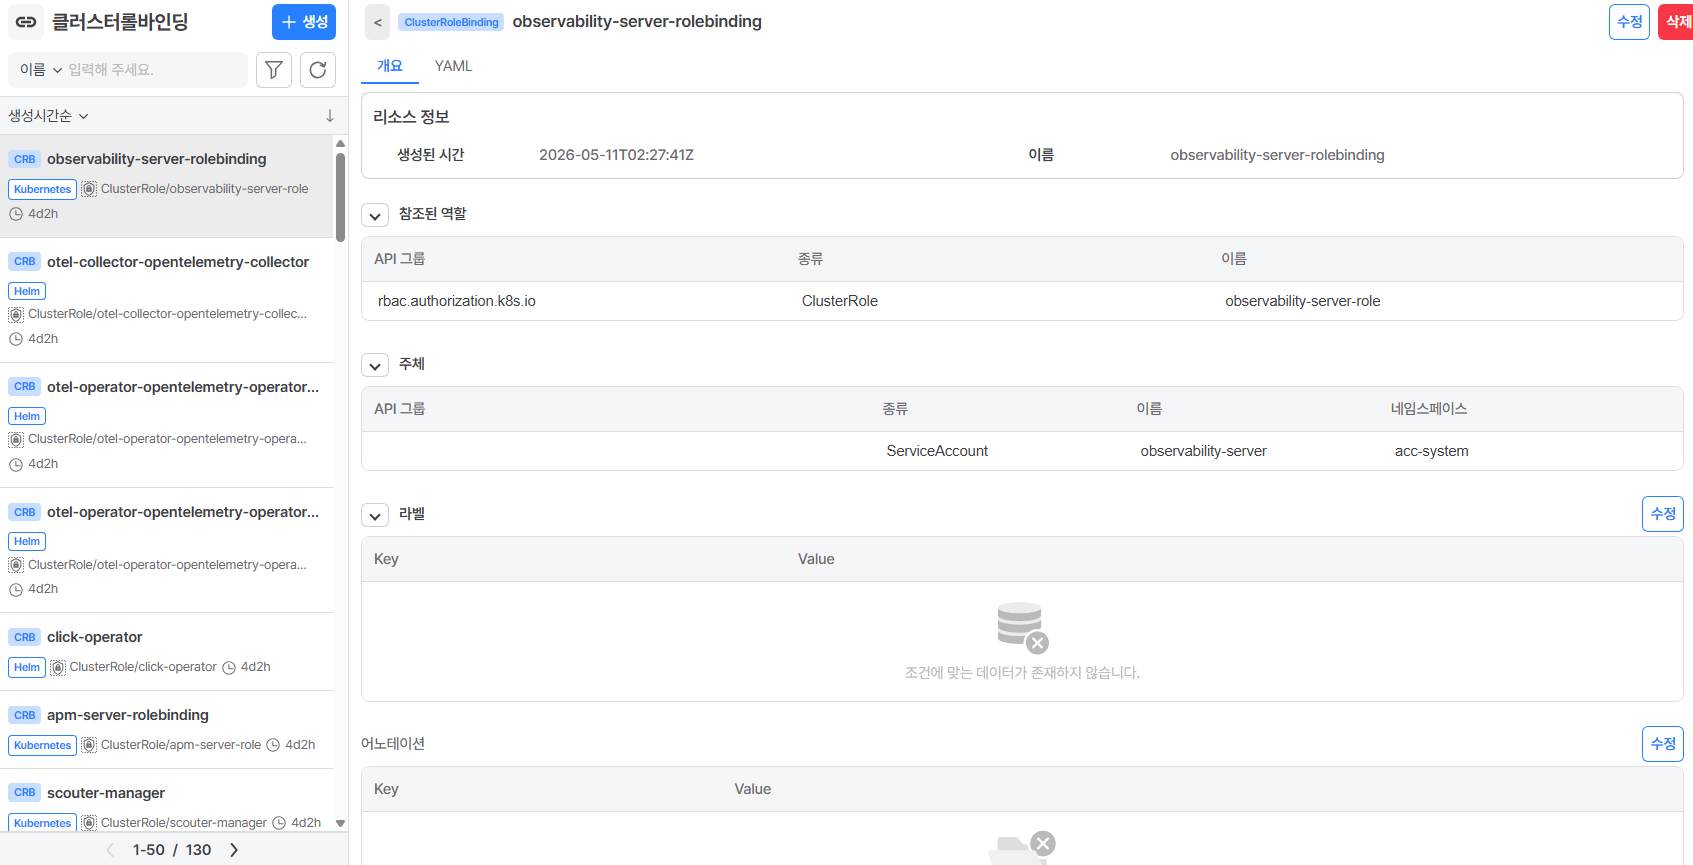
화면구성
생성된 클러스터롤바인딩 정보를 제공합니다.
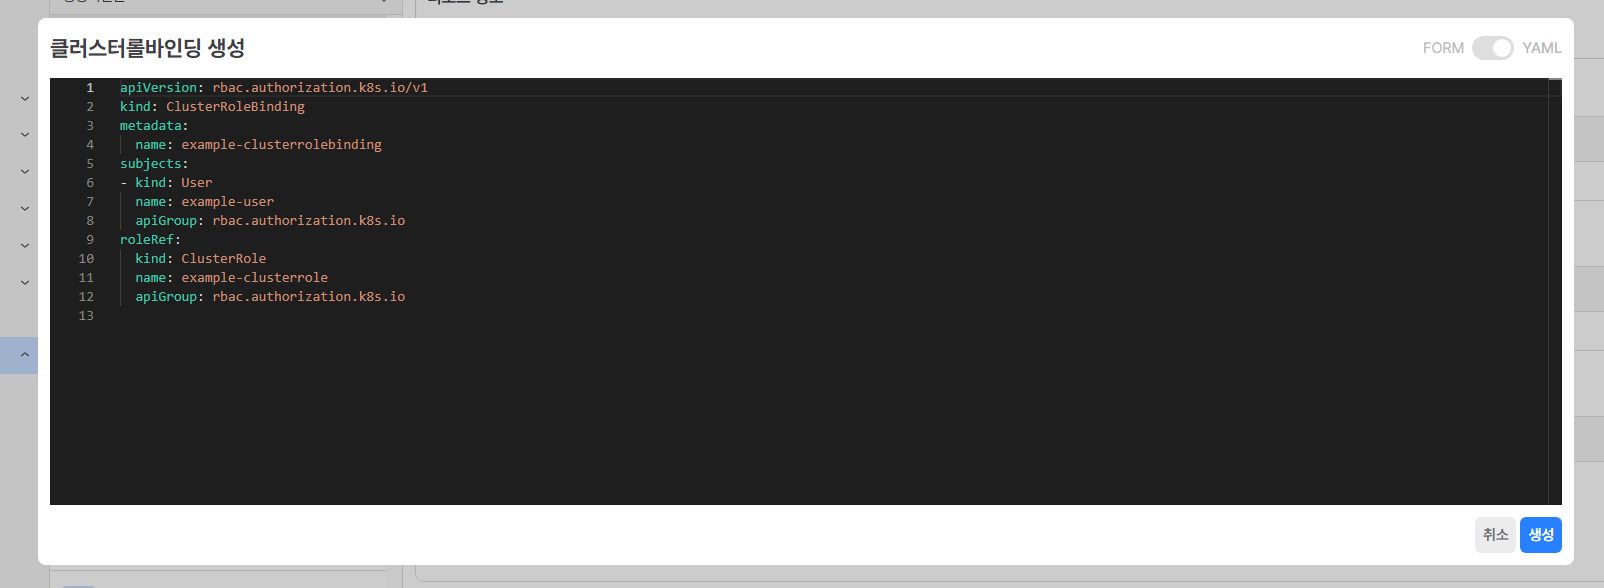
클러스터롤바인딩 생성
+생성을 클릭 후 내용을 입력하여 클러스터롤바인딩을 생성할 수 있습니다.
클러스터롤바인딩 수정
클러스터롤바인딩 목록에서 특정 클러스터롤바인딩을 클릭하여 우측 YAML에 수정할 내용 입력 후 수정버튼을 클릭하면 수정할 수 있습니다.
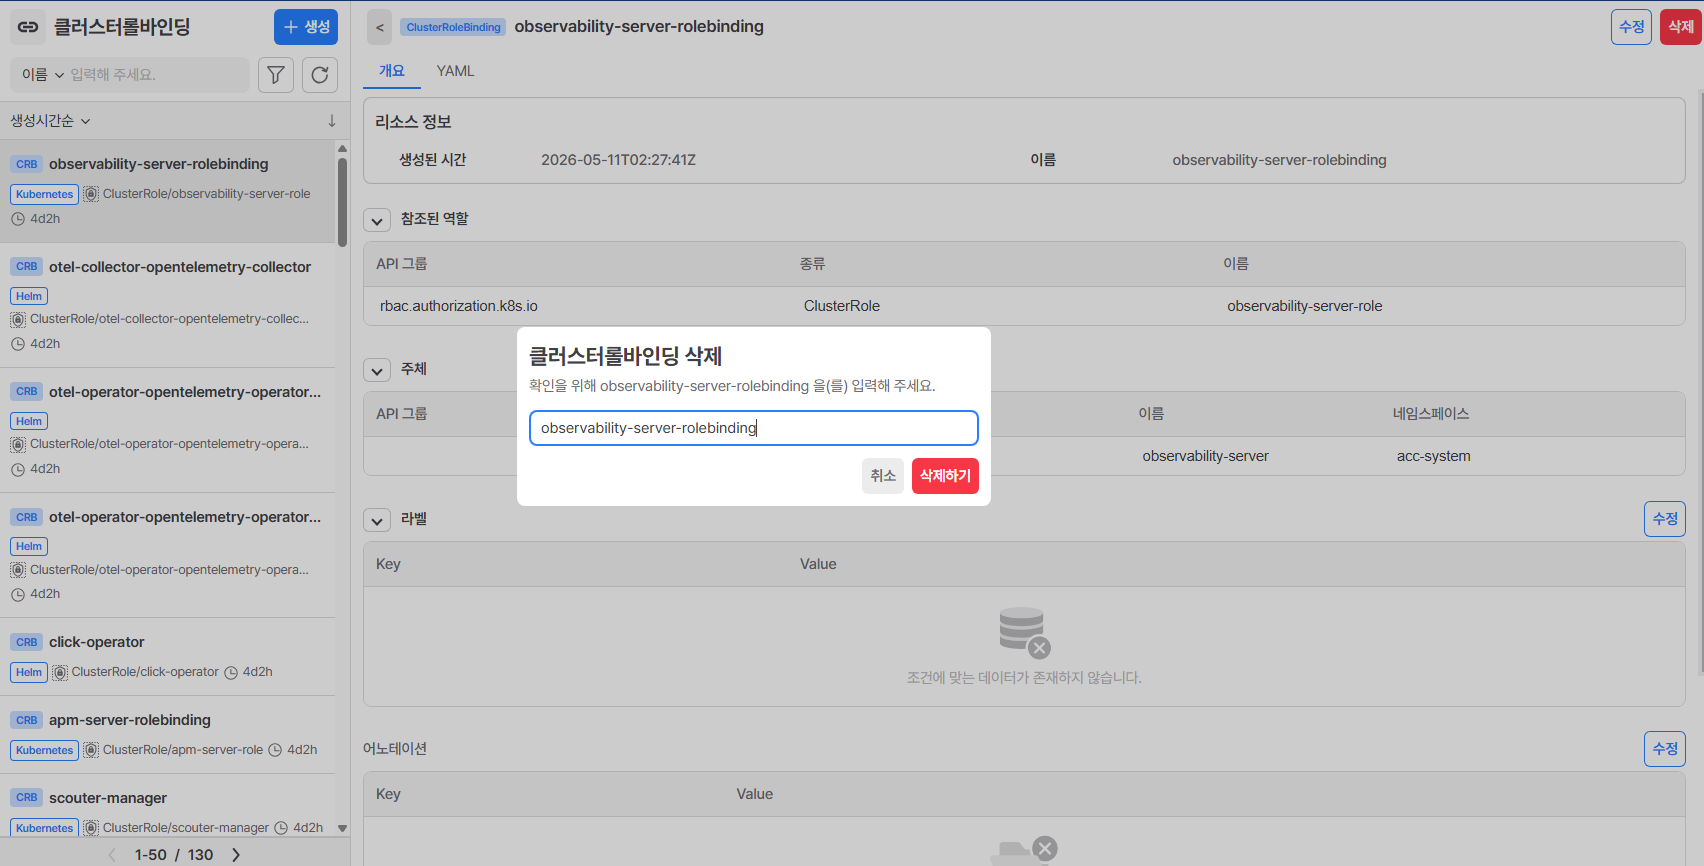
클러스터롤바인딩 삭제
삭제 버튼 클릭 시 삭제 팝업창이 나타나며 삭제하려는 해당 클러스터롤바인딩 이름을 입력 후 Delete 버튼 클릭 시 클러스터롤바인딩이 삭제됩니다.