네트워크폴리시
Table of contents
네트워크폴리시(NetworkPolicy)
IP 주소 또는 포트 수준(OSI 계층 3 또는 4)에서 트래픽 흐름을 제어하려는 경우, ‘네트워크 정책’은 클러스터 내의 트래픽 흐름뿐만 아니라 파드와 외부 간의 규칙을 정의할 수 있도록 해줍니다. 클러스터는 반드시 ‘네트워크 정책’을 지원하는 네트워크 플러그인을 사용해야 합니다.
주의:
파드가 통신할 수 있는 엔티티는 다음 3개의 식별자 조합을 통해 식별됩니다.
- 특정 라벨이 붙은 파드(예외: 파드는 자신에 대한 접근을 차단할 수 없음)
- 특정 네임스페이스에 속한 파드
- 직접 지정한 IP 주소 범위 (예: 클러스터 외부의 DB나 특정 서버의 IP 등)
메뉴이동
글로벌 모드 Off ➡ 네트워크 ➡ 네트워크폴리시
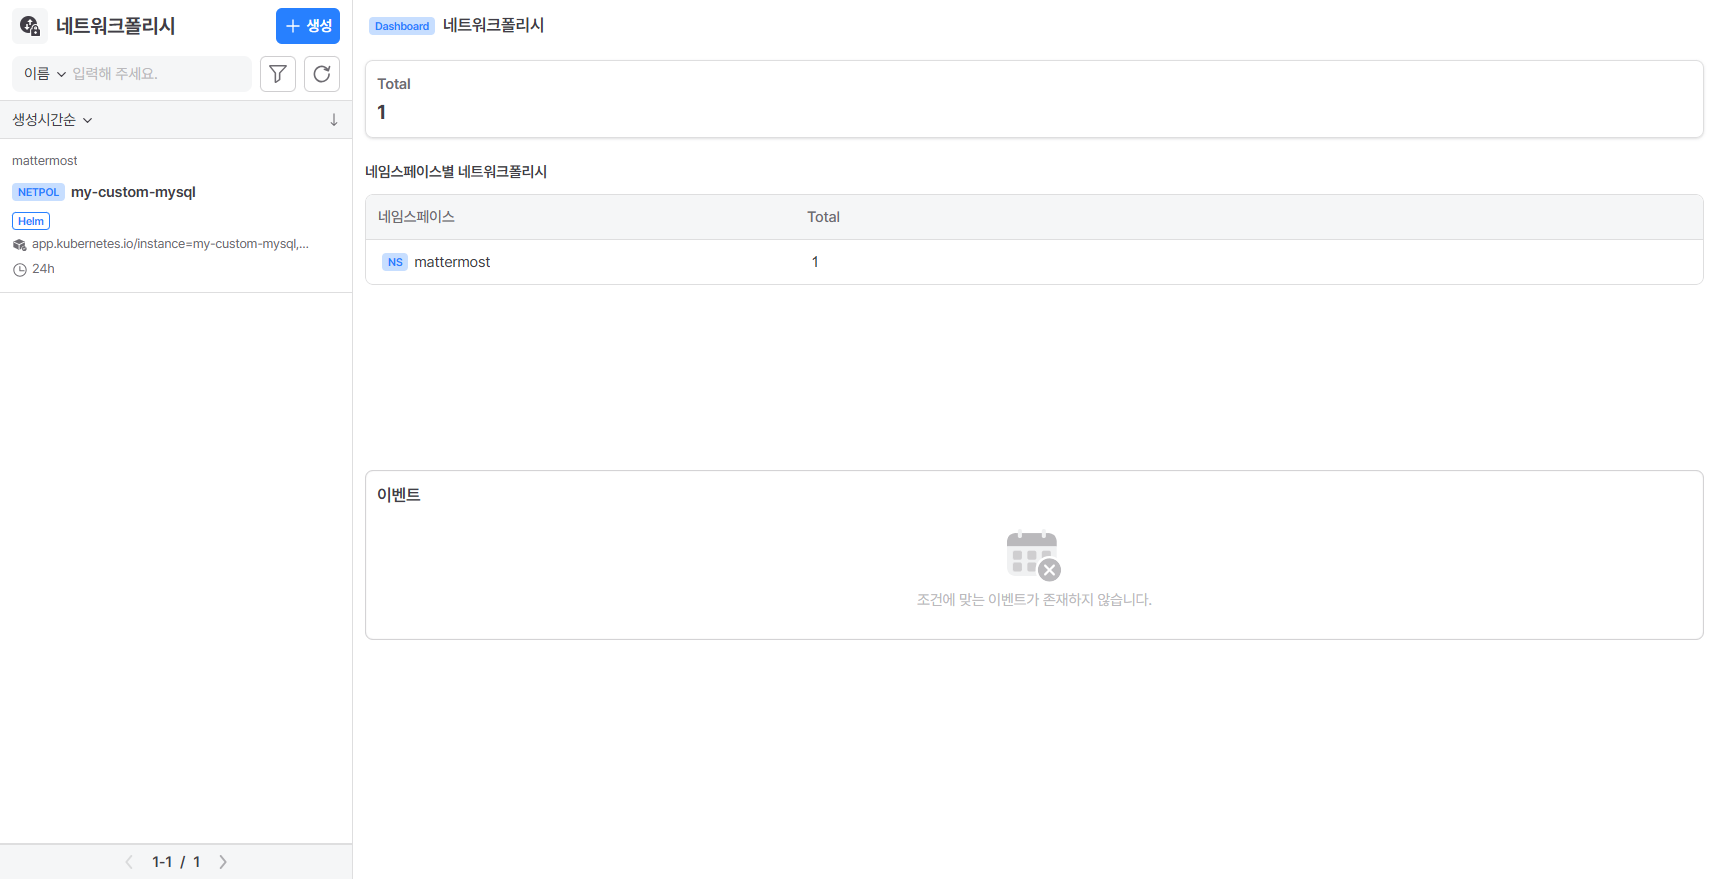
화면구성
배포된 네트워크폴리시 정보를 제공합니다.
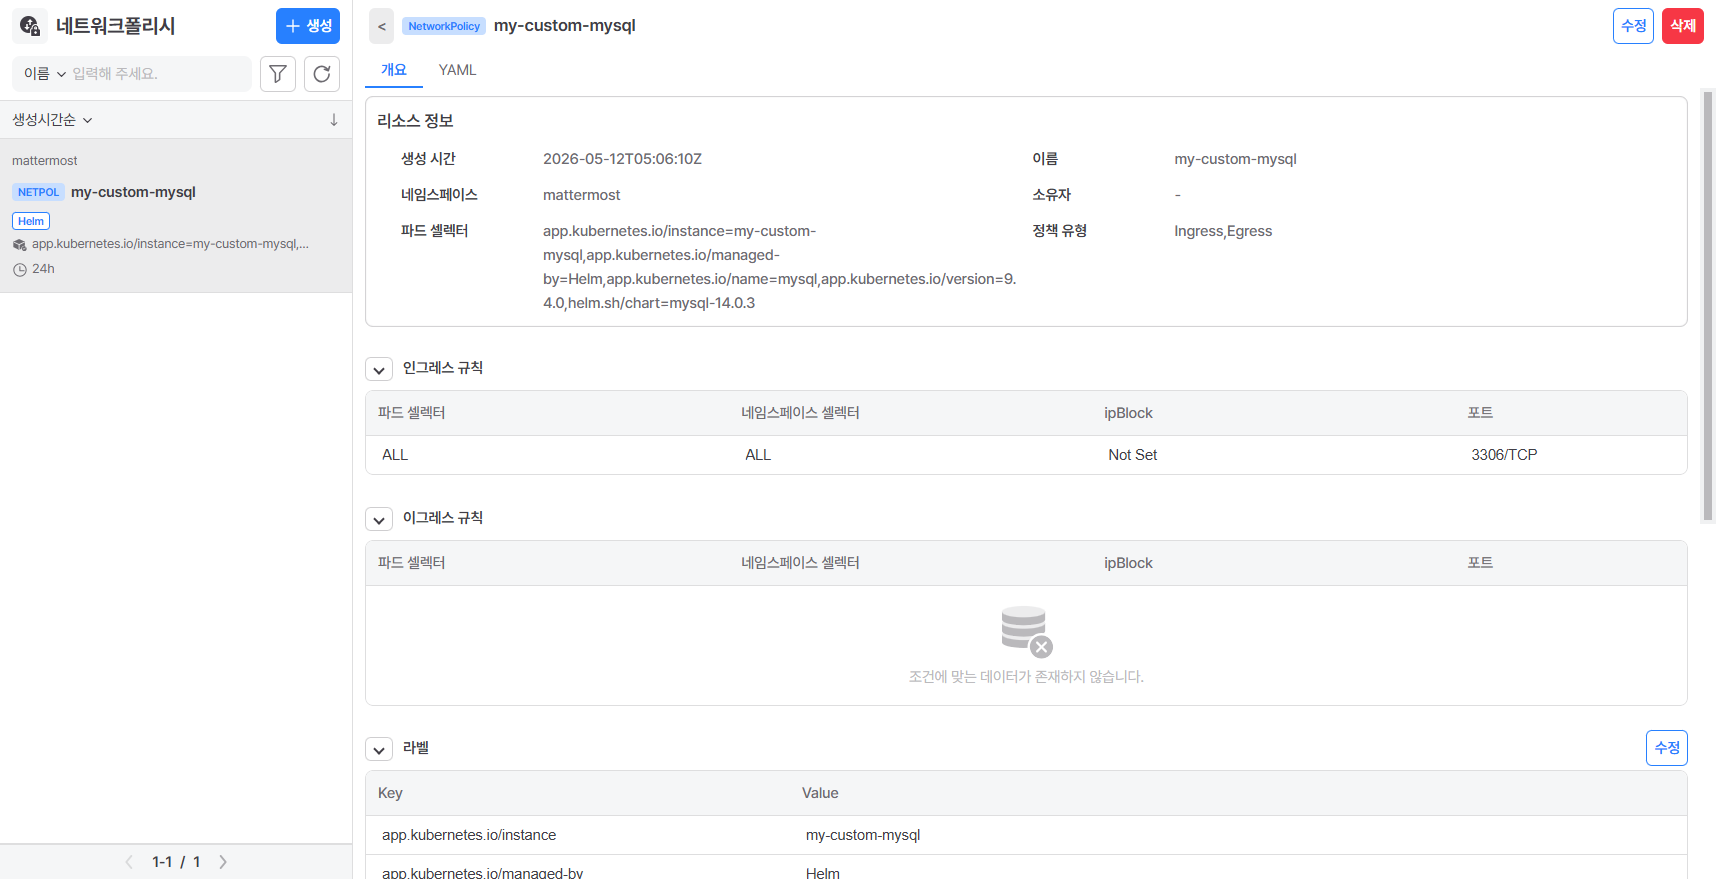
배포된 네트워크폴리시를 클릭하면 해당 네트워크폴리시의 상세 구성을 확인할 수 있습니다.
네트워크폴리시 생성
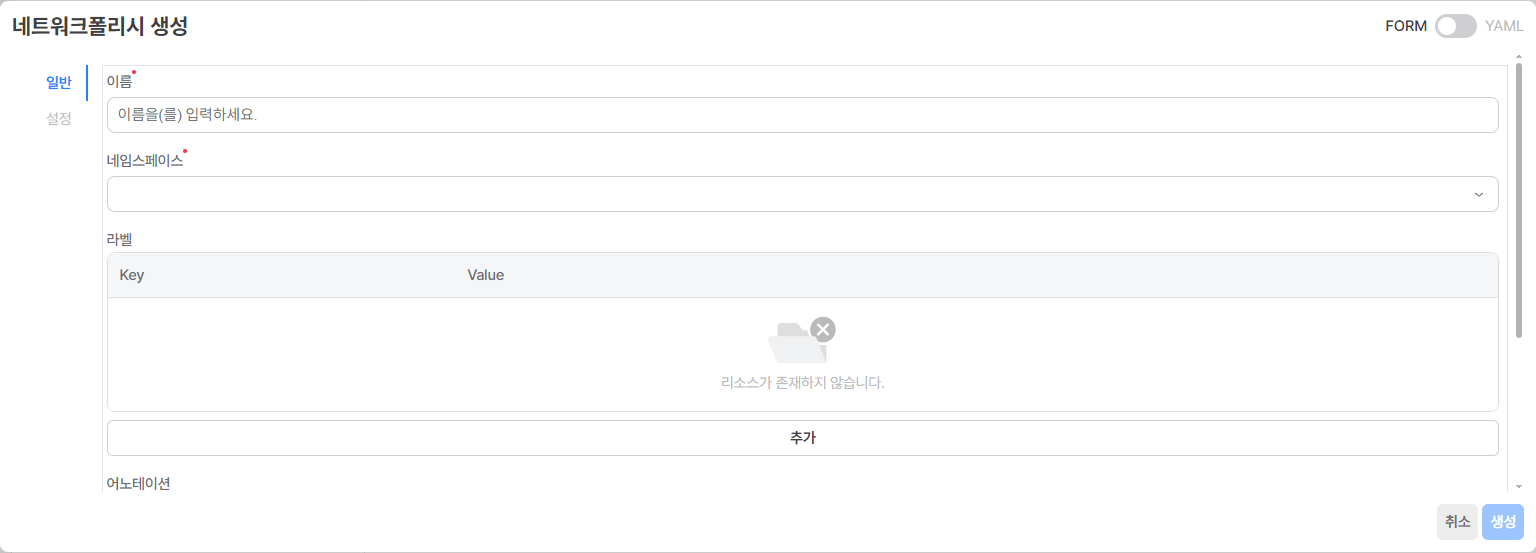
+생성을 클릭 후 내용을 입력하여 네트워크폴리시를 생성할 수 있습니다. 네트워크폴리시는 FORM/YAML로 입력할 수 있습니다.
일반 탭에서는 이름과 네임스페이스, 라벨, 어노테이션을 설정할 수 있습니다.
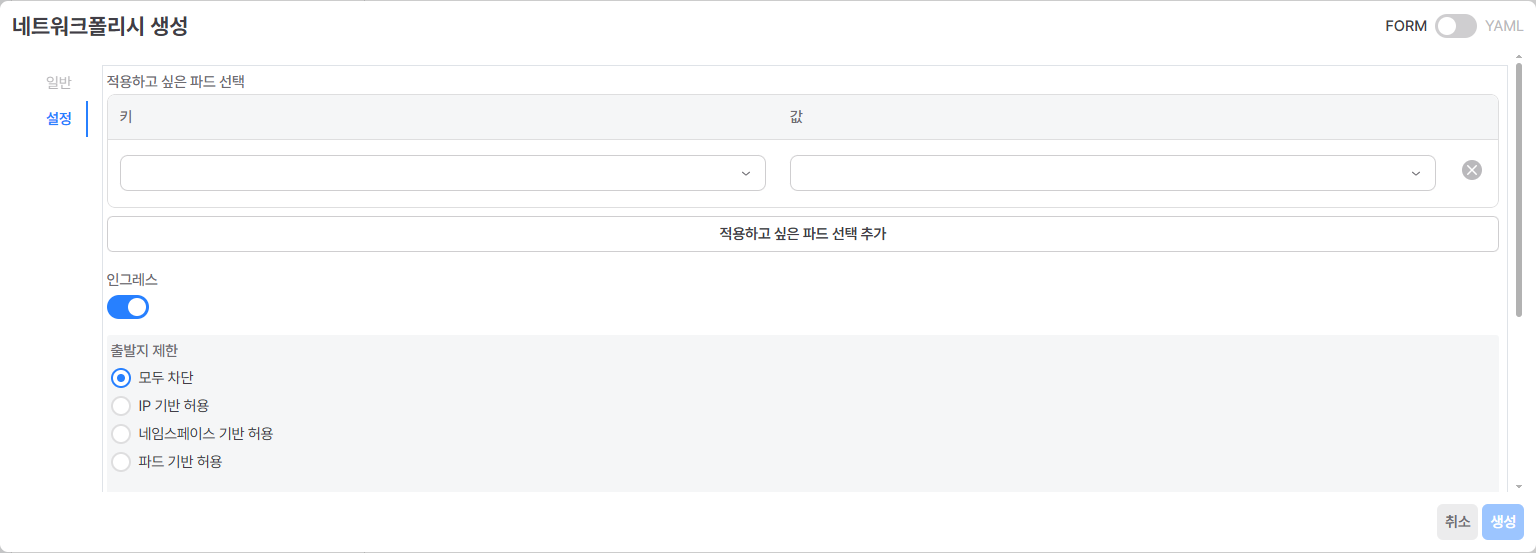
설정 탭에서는 네트워크폴리시 규칙을 설정할 수 있습니다.
주의:
네트워크폴리시는 라벨로 파드를 구별합니다. 따라서 같은 라벨 내에서도 서로 다른 보안 정책을 적용하려면, 더 구체적인 추가 라벨을 달아줌으로써 구별할 수 있습니다.
네트워크폴리시(NetworkPolicy) 설정 항목
| 구분 | 설정 항목 | 설명 |
|---|---|---|
| 출발지 제한 방식 | 모두 차단 | 모든 인바운드 트래픽을 허용하지 않습니다. (기본 설정) |
| IP 기반 허용 | 특정 CIDR 대역의 트래픽만 허용하며, 예외 IP 지정이 가능합니다. | |
| 네임스페이스 기반 허용 | 특정 네임스페이스 라벨을 가진 파드들만 허용합니다. | |
| 파드 기반 허용 | 특정 파드 라벨을 가진 파드들만 허용합니다. | |
| 허용 포트 설정 | 포트 (Port) | 트래픽을 허용할 특정 포트 번호와 프로토콜(TCP/UDP)을 지정합니다. 지정한 포트에 대해서만 트래픽이 허용됩니다. |
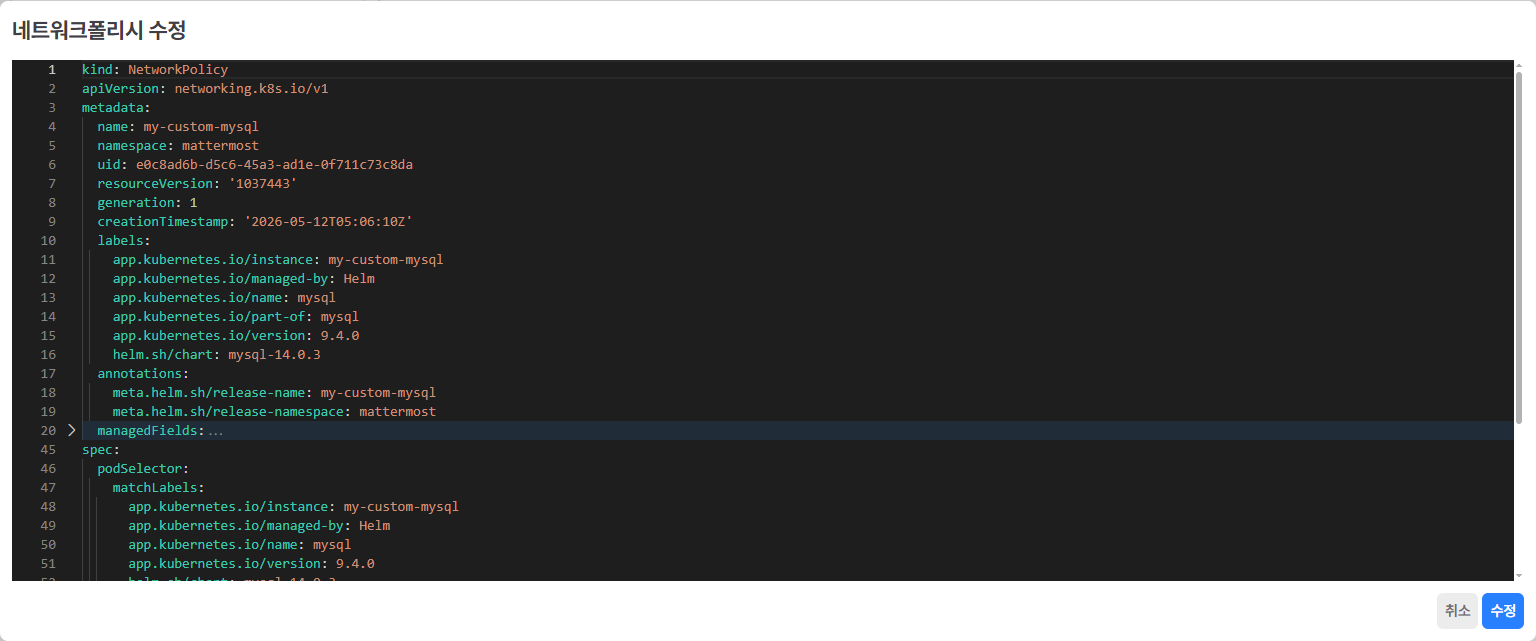
네트워크폴리시 수정
수정하려는 네트워크폴리시를 선택하고 우측 상단의 수정 버튼을 클릭합니다.
네트워크폴리시 삭제
삭제하려는 네트워크폴리시를 선택하고 우측의 삭제 버튼을 선택합니다.