롤
Table of contents
Namespace
롤(Role)
RBAC Role 은 권한 집합을 나타내는 규칙이 포함되어 있습니다. 권한은 순전히 부가적입니다. 롤은 항상 특정 내에서 권한을 설정합니다. 네임스페이스 롤을 생성할 때 롤이 속한 네임스페이스를 지정해야 합니다.
예제 Yaml
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  namespace: default
  name: pod-reader
rules:
- apiGroups: [""] # "" indicates the core API group
  resources: ["pods"]
  verbs: ["get", "watch", "list"]
메뉴이동
접근제어 ➡ 롤
화면구성
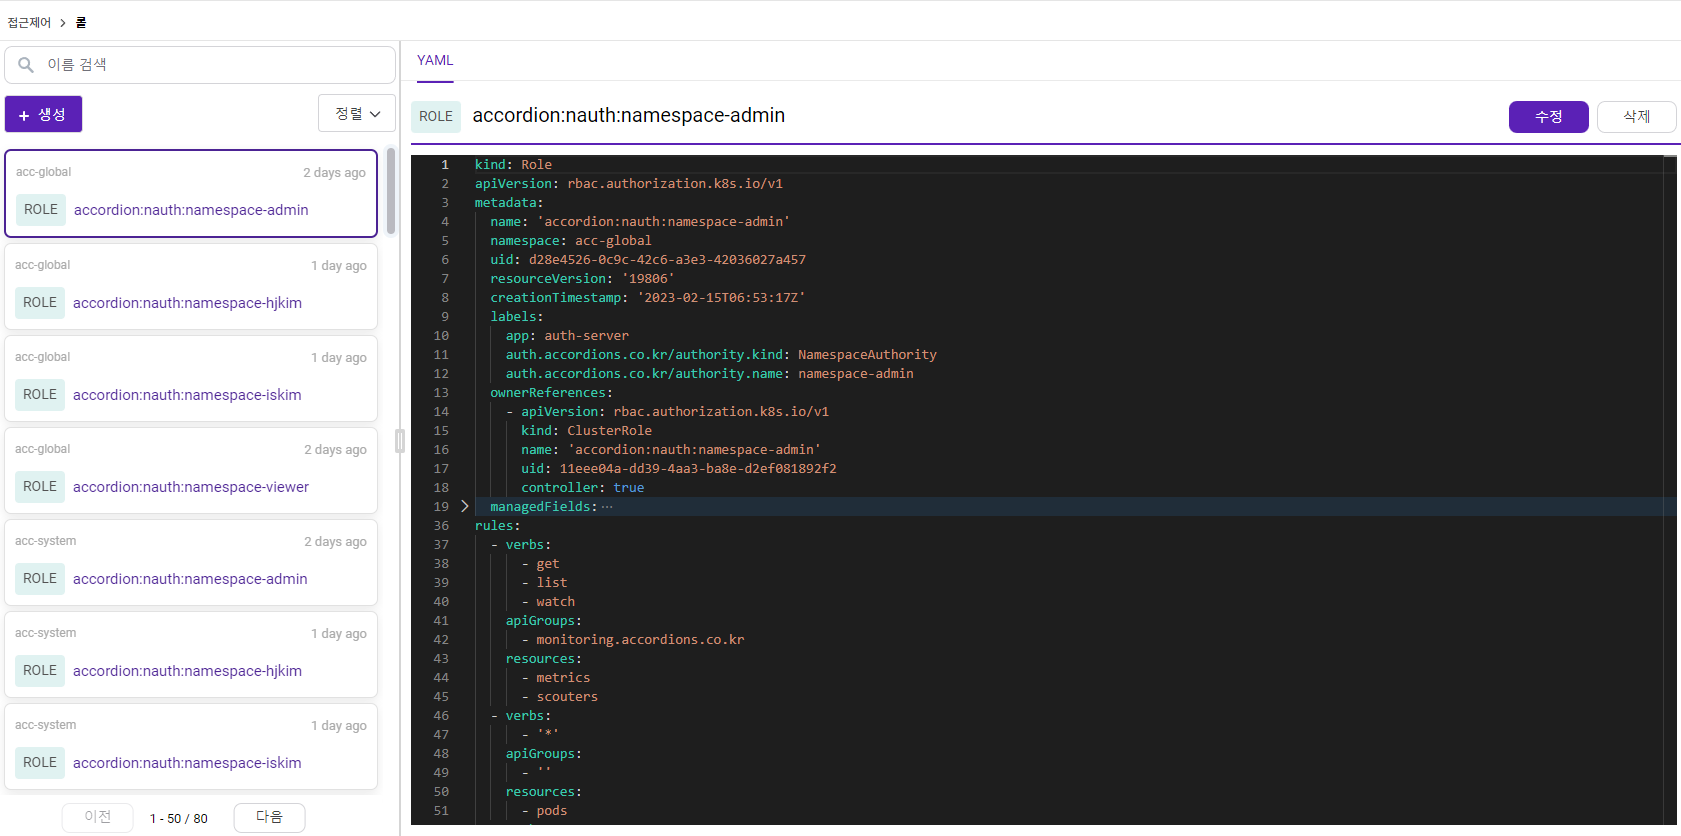
생성된 롤 정보를 제공합니다.
롤 생성
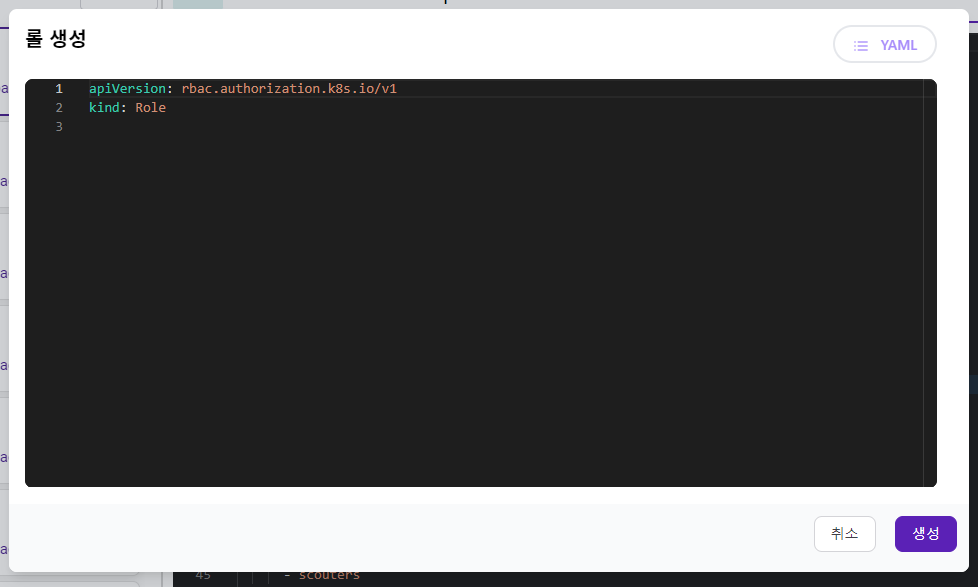
+생성을 클릭 후 내용을 입력하여 롤을 생성할 수 있습니다.
롤 수정
롤 목록에서 특정 롤을 클릭하여 우측 YAML에 수정할 내용 입력 후 수정버튼을 클릭하면 수정할 수 있습니다.
롤 삭제
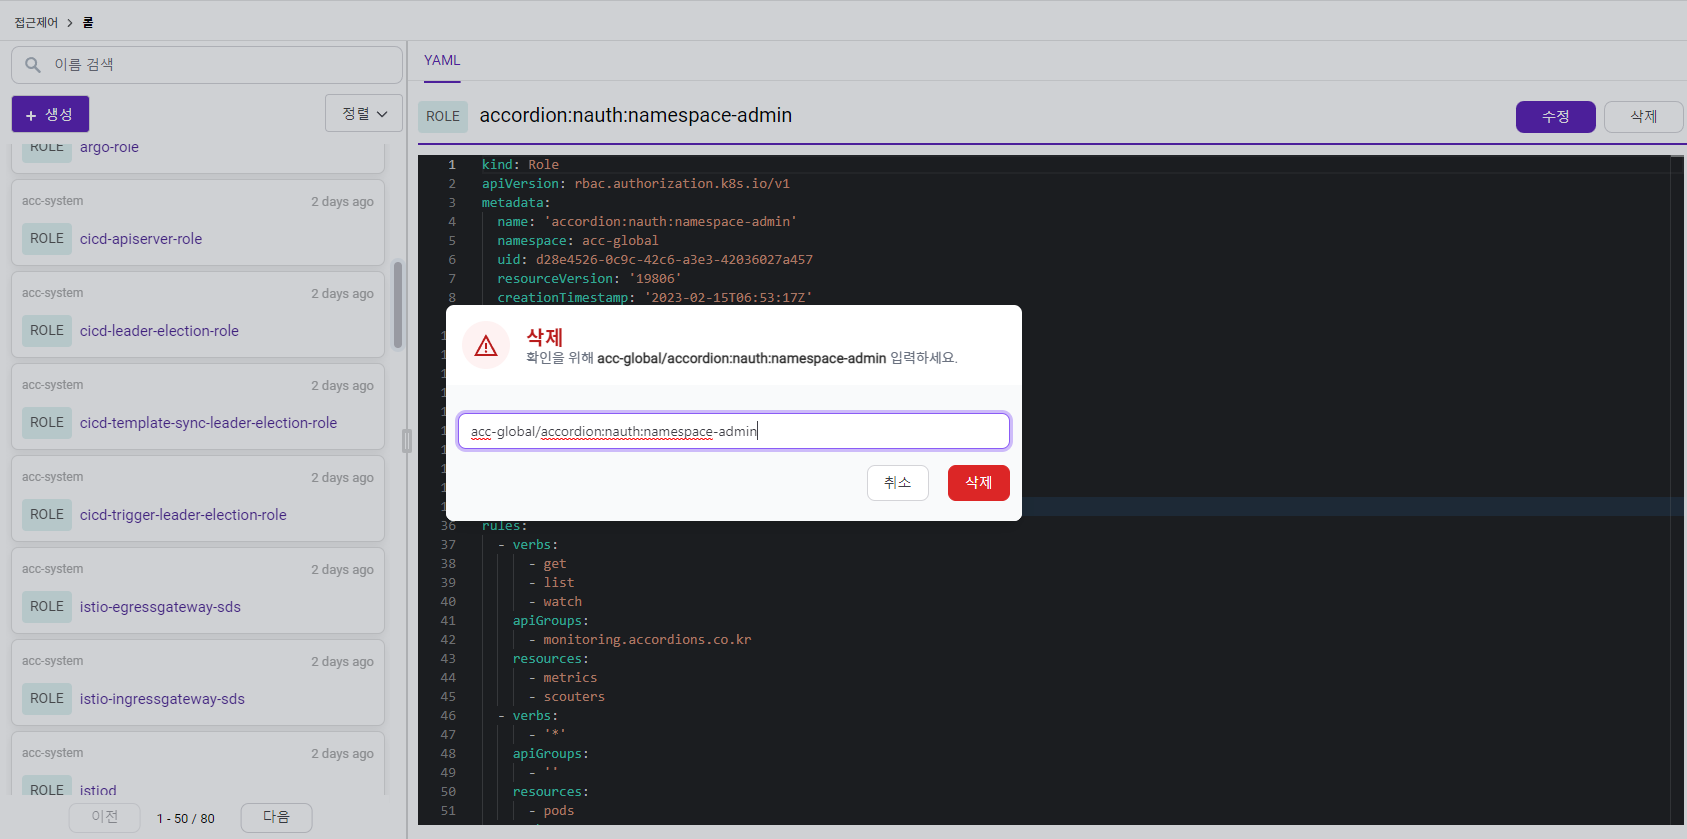
삭제 버튼 클릭 시 삭제 팝업창이 나타나며 삭제하려는 해당 네임스페이스/롤 이름을 입력 후 Delete 버튼 클릭 시 롤이 삭제됩니다.